Ningú robarà les dades de la meva empresa
Resum ràpid
Els atacs al Washington Post, Tesco Bank, Yahoo i una universitat mostren que el robatori de dades també pot afectar organitzacions que no són grans multinacionals. L’article presenta una jornada gratuïta sobre seguretat informàtica, amb ponències sobre dispositius mòbils, ERP, recursos humans i infraestructura, i anima les empreses i els usuaris a reduir els riscos.
Continguts
Això exactament és el què pensaven els responsables del Washington Post, que no es van preocupar de protegir adequadament les dades dels seus 1’3 milions d’usuaris de la secció de FEINA. Sense massa esforç, un hacker va aconseguir els usuaris i passwords de tots ells i, per descomptat va obtenir accés a la informació del perfil de cadascun d’ells.
Quelcom similar devien pensar els responsables de Tesco Bank, la filial bancària de la cadena de supermercats britànica, abans de què uns ciberdelinqüents buidessin els comptes corrents de 9.000 usuaris. Una broma que ha costat al banc 3 milions d’euros. Bastant més del què costa protegir les plataformes tecnològiques que utilitza qualsevol negoci.
Per no parlar de l’espectacular atac que fa unes setmanes va acabar amb el robatori de dades de 500 milions de comptes de Yahoo (si cada compte fos d’una persona estaríem parlant del 6’76% de la població mundial). Unes dades que molt possiblement acabin sent venudes a no se sap qui i comprades per no se sap què.
Però és que a més petita escala també es produeixen robatoris de dades. El passat mes de març la policia detenia un hacker que va obtenir dades personals de 16.000 persones relacionades amb la Universidad de Las Palmas de Gran Canaria utilitzant les credencials d’un professor mort tres anys enrere. La informació era obtinguda mitjançant un petit “script” camuflat als servidors de la universitat i permetia suplantar identitats en múltiples processos administratius.
I tu què penses? Ets conscient dels problemes que podria tenir la teva empresa si fos víctima d’un ciberatac o robatori massiu de dades? Quines precaucions prens? I com a usuari? Saps aprofitar al màxim la tecnologia sense exposar-te innecessàriament?
La vulnerabilitat dels sistemes informàtics ha deixat de ser un problema de bancs i grans multinacionals i ja ens afecta a tots: responsables d’organitzacions i usuaris. Però al mateix temps també hi ha moltes mesures que podem adoptar per minimitzar els riscos i esdevenir poc atractius als ulls dels pirates informàtics.
Per parlar de tot plegat hem organitzat una jornada monogràfica i gratuïta sobre seguretat informàtica. La farem el proper 25 de novembre al Infinitum Factory de Sabadell (Rambla d’Ibèria, 97) i et pots inscriure immediatament a través d’aquest formulari. La NaN-tic Bitz començarà a les 9.00 del matí amb un esmorzar, i a les 9.30h arrencaran quatre exposicions sobre la utilització segura de tauletes i telèfons mòbils; els mecanismes de seguretat en ERPs com Tryton; la cultura de la seguretat relacionada amb els recursos humans; i, finalment, la infraestructura i la durabilitat de la informació. A partir de les 11.30h organitzarem un networking per poder comentar el contingut de les exposicions d’una manera més informal.
Les presentacions aniran a càrrec de dos professionals amb àmplia experiència en l’àmbit de la seguretat informàtica. Per un costat parlarà en Genís Margarit, enginyer de telecomunicacions amb quinze anys d'experiència com a consultor. En Genís combina la seva feina amb la docència a la Universitat Pompeu Fabra i com a instructor de Cisco, Microsoft, Google i Asterisk. És membre de l’Associació Professional Espanyola de Privacitat, European Privacy Seal Expert i Privacy by Design Ambassador.
Les altres dues exposicions les farà l’Albert Cervera, enginyer informàtic amb un postgrau en direcció financera. És també un dels socis-fundadors de NaN-tic i el responsable de l’àrea de consultoria de la companyia. I també és un dels principals dinamitzadors de la comunitat de desenvolupadors de Tryton arreu del món.
Preguntes freqüents
Per què la seguretat de les dades també és important per a les petites empreses?
Perquè els robatoris de dades i els ciberatacs no afecten només bancs o grans multinacionals; qualsevol organització pot patir la pèrdua d’informació o la suplantació d’identitats.
Quins àmbits de la seguretat informàtica tracta la jornada?
El programa inclou l’ús segur de tauletes i telèfons, els mecanismes de seguretat dels ERP com Tryton, la cultura de seguretat vinculada als recursos humans i la infraestructura i durabilitat de la informació.
Quin format té la jornada de seguretat?
És una jornada monogràfica i gratuïta amb un esmorzar inicial, quatre exposicions al matí i un espai final de networking per comentar-ne el contingut.
Articles relacionats
Tryton
La seguretat a Tryton
La sessió presenta les prestacions de seguretat de Tryton i explica com es protegeixen l’ERP i les dades davant d’atacs informàtics i d’errors dels usuaris. L’article permet consultar tant el vídeo com la presentació de la conferència sobre seguretat celebrada a Sabadell.
Desenvolupador
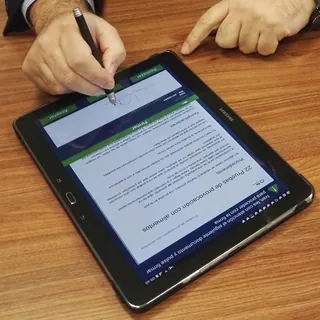
TRYTON ERP UPGRADES – Firma digital per empreses
El mòdul de Tryton integra ViDSigner per obtenir signatures dels clients mitjançant una tauleta i incorporar immediatament el document i les dades al circuit de l’ERP. La solució facilita la gestió digital de consentiments, contractes i conformitats, redueix l’ús de paper i conserva dades biomètriques per reforçar l’autenticitat de la signatura.
ERP i Negoci
TRYTON ERP UPGRADES – Subministrament Immediat d’Informació (SII)
El mòdul de Tryton integra ViDSigner per obtenir signatures dels clients mitjançant una tauleta i incorporar immediatament el document i les dades al circuit de l’ERP. La solució facilita la gestió digital de consentiments, contractes i conformitats, redueix l’ús de paper i conserva dades biomètriques per reforçar l’autenticitat de la signatura.