NaN-tic abre el informe de tendencias open source para el 2017
Resumen rápido
La aportación de NaN-tic al ebook de tendencias open source de 2017 defiende que la seguridad debe ser una prioridad para las empresas. También explica cómo las tecnologías abiertas y transparentes pueden facilitar la evaluación y la mejora de las medidas de protección frente a los ciberataques.
Contenidos
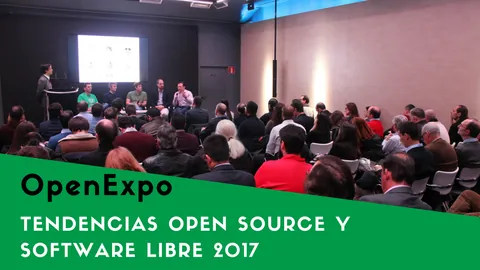
Un artículo de NaN-tic abre el ebook Tendencias Open Source y Software Libre 2017, editado por OpenExpo y elaborado a partir de las aportaciones de 42 expertos en tecnologías libres de toda España. "La seguridad en el centro" es el artículo firmado por Albert Cervera, socio fundador de NaN-tic, y destaca la necesidad de evaluar con exactitud los niveles de seguridad que ofrecen las soluciones tecnológicas dirigidas a las empresas.
La reflexión no es casual ni menor. La consultora Juniper Research afirma en un informe que en 2019 los ciberataques supondrán pérdidas para las empresas por valor de 2 billones de dólares (cuatro veces más que en 2015). La seguridad o inseguridad tecnológica de las empresas es tan importante que solo en 2016 se creó un millón de puestos de trabajo de profesionales del sector para intentar impedirlo.
En NaN-tic somos plenamente conscientes de este escenario. Por eso, el pasado mes de noviembre organizamos una charla gratuita sobre seguridad informática en el marco de NaN-tic Bitz. Durante la sesión, dos profesionales con amplia experiencia en seguridad informática hicieron ver a los asistentes que los riesgos son reales y que, demasiado a menudo, las personas y las empresas nos exponemos innecesariamente.
El problema de la seguridad informática no es patrimonio exclusivo de las grandes multinacionales y ya afecta a todo el mundo. Pero también aquí el open source puede poner las cosas más fáciles. Apostar por tecnologías abiertas y transparentes permite conocer con exactitud las barreras y los mecanismos desplegados para evitar cualquier ataque y, por supuesto, incrementarlos y mejorarlos. Por eso, empresas de todos los sectores y tamaños han entendido este escenario y cada vez desarrollan más sus estrategias de seguridad teniendo en cuenta la tecnología de código abierto.
Os invitamos a leer y compartir este informe de tendencias open source para este apasionante año que comenzamos y en el que hemos contribuido a partir de nuestra experiencia.
Preguntas frecuentes
¿Qué aportación hizo NaN-tic al informe de tendencias open source de 2017?
Albert Cervera firma el artículo “La seguridad en el centro”, basado en la experiencia de NaN-tic y centrado en la seguridad de las soluciones tecnológicas para empresas.
¿Por qué la seguridad informática preocupa a empresas de todos los tamaños?
El artículo señala que los ciberataques ya afectan a todo el mundo, no solo a las grandes multinacionales, y que las empresas se exponen a menudo a riesgos innecesarios.
¿Cómo pueden ayudar las tecnologías open source a mejorar la seguridad?
Las tecnologías abiertas y transparentes permiten conocer mejor las barreras y los mecanismos desplegados para evitar ataques, y facilitan reforzarlos y mejorarlos.
Artículos relacionados
Open Source y Tendencias
Lo predecimos: la seguridad tecnológica es prioritaria
El ataque de WannaCry puso de manifiesto que la seguridad tecnológica es una prioridad para empresas y organizaciones de cualquier tamaño. El artículo defiende evaluar con precisión las soluciones de seguridad y destaca que las tecnologías abiertas y transparentes facilitan comprender y mejorar los mecanismos de protección.
Comunidad y Eventos
II NaN-tic Bitz: Tecnología segura
La segunda edición del NaN-tic Bitz aborda los riesgos de seguridad que introducen los dispositivos, las aplicaciones y las plataformas digitales. El artículo anuncia una jornada en Sabadell con cuatro bloques sobre dispositivos móviles, seguridad en ERP, recursos humanos e infraestructura, a cargo de dos especialistas y con una sesión final de networking.
Open Source y Tendencias
NaN-tic apuesta por la desaparición de "lock-ins" como tendencia tecnológica del 2018
El artículo analiza cómo los servicios en la nube pueden retener a sus clientes mediante formatos incompatibles y cláusulas contractuales que encarecen el cambio de proveedor. Como alternativa, destaca modelos basados en tecnología abierta, como la plataforma de contenedores de Docker, orientados a ofrecer más independencia y flexibilidad. También aborda la creciente preocupación por la seguridad y el papel de la formación de los empleados para prevenir amenazas de ciberseguridad.