Tener. Saber. Ser.
Resumen rápido
La autenticación puede basarse en algo que tenemos, sabemos o somos, y combinar estos factores refuerza la seguridad. El artículo explica cómo WebAuthn integra una contraseña, un móvil y una verificación biométrica para proteger el acceso a Tryton.
Contenidos
Hola,
cada día entras en casa gracias a la llave que tienes.
Tener
Tener una llave, en este caso, es lo que permite entrar.
Tener que tener una llave tiene la ventaja de que, si quieres dejar entrar a alguien en casa, solo tienes que darle ese objeto. Al mismo tiempo, basta con que alguien te quite las llaves o te robe el bolso para poder entrar.
Es posible que, después de entrar con la llave, tengas que desactivar la alarma. Probablemente, para hacerlo tendrás que saber un código.
Saber
Saber es lo que distingue ahora entre quién queremos que pueda entrar y quién no.
Si para desactivar la alarma utilizas algún tipo de llave contactless, probablemente no sea la mejor idea, porque bastaría con que te robaran el bolso para tener las dos llaves.
En cambio, fíjate en que, si utilizas un código de seguridad, el acceso es algo más complicado: tendrían que robarte el bolso y, además, obtener el código por algún medio distinto.
Saber una contraseña es lo que te permite acceder a muchas páginas web o te lo impide. También es el sistema que utilizan habitualmente los usuarios de Tryton.
Ser
Ser, verificando la huella dactilar o el iris, por ejemplo, es otra posibilidad para verificar el acceso a una propiedad o sistema.
Cada uno de estos mecanismos —tener, saber o ser— tiene sus ventajas e inconvenientes, y por eso, para tener la máxima seguridad, lo mejor es combinar dos o (idealmente) los tres.
Resulta que precisamente eso es lo que permite el protocolo WebAuthn. Y, claro, como existía una forma más segura de autenticar a los usuarios que la que estábamos utilizando, no nos ha quedado más remedio que integrar este protocolo en Tryton.
El nuevo módulo que hemos creado añade Tener y Ser al Saber de la contraseña que ya utilizamos habitualmente.
¿Cómo funciona WebAuthn integrado en Tryton?
Después de introducir la contraseña, el usuario ve una pantalla como esta:
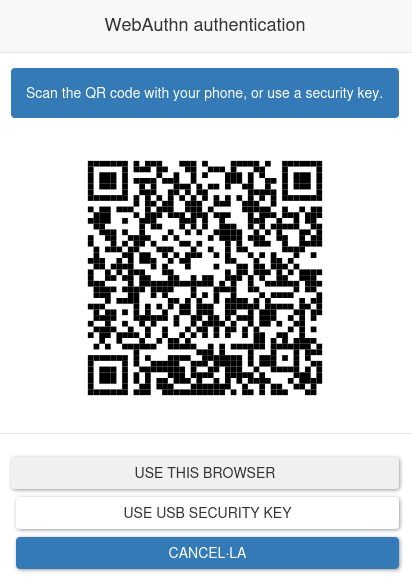
Al leer el código QR con el móvil se abre una página como esta:
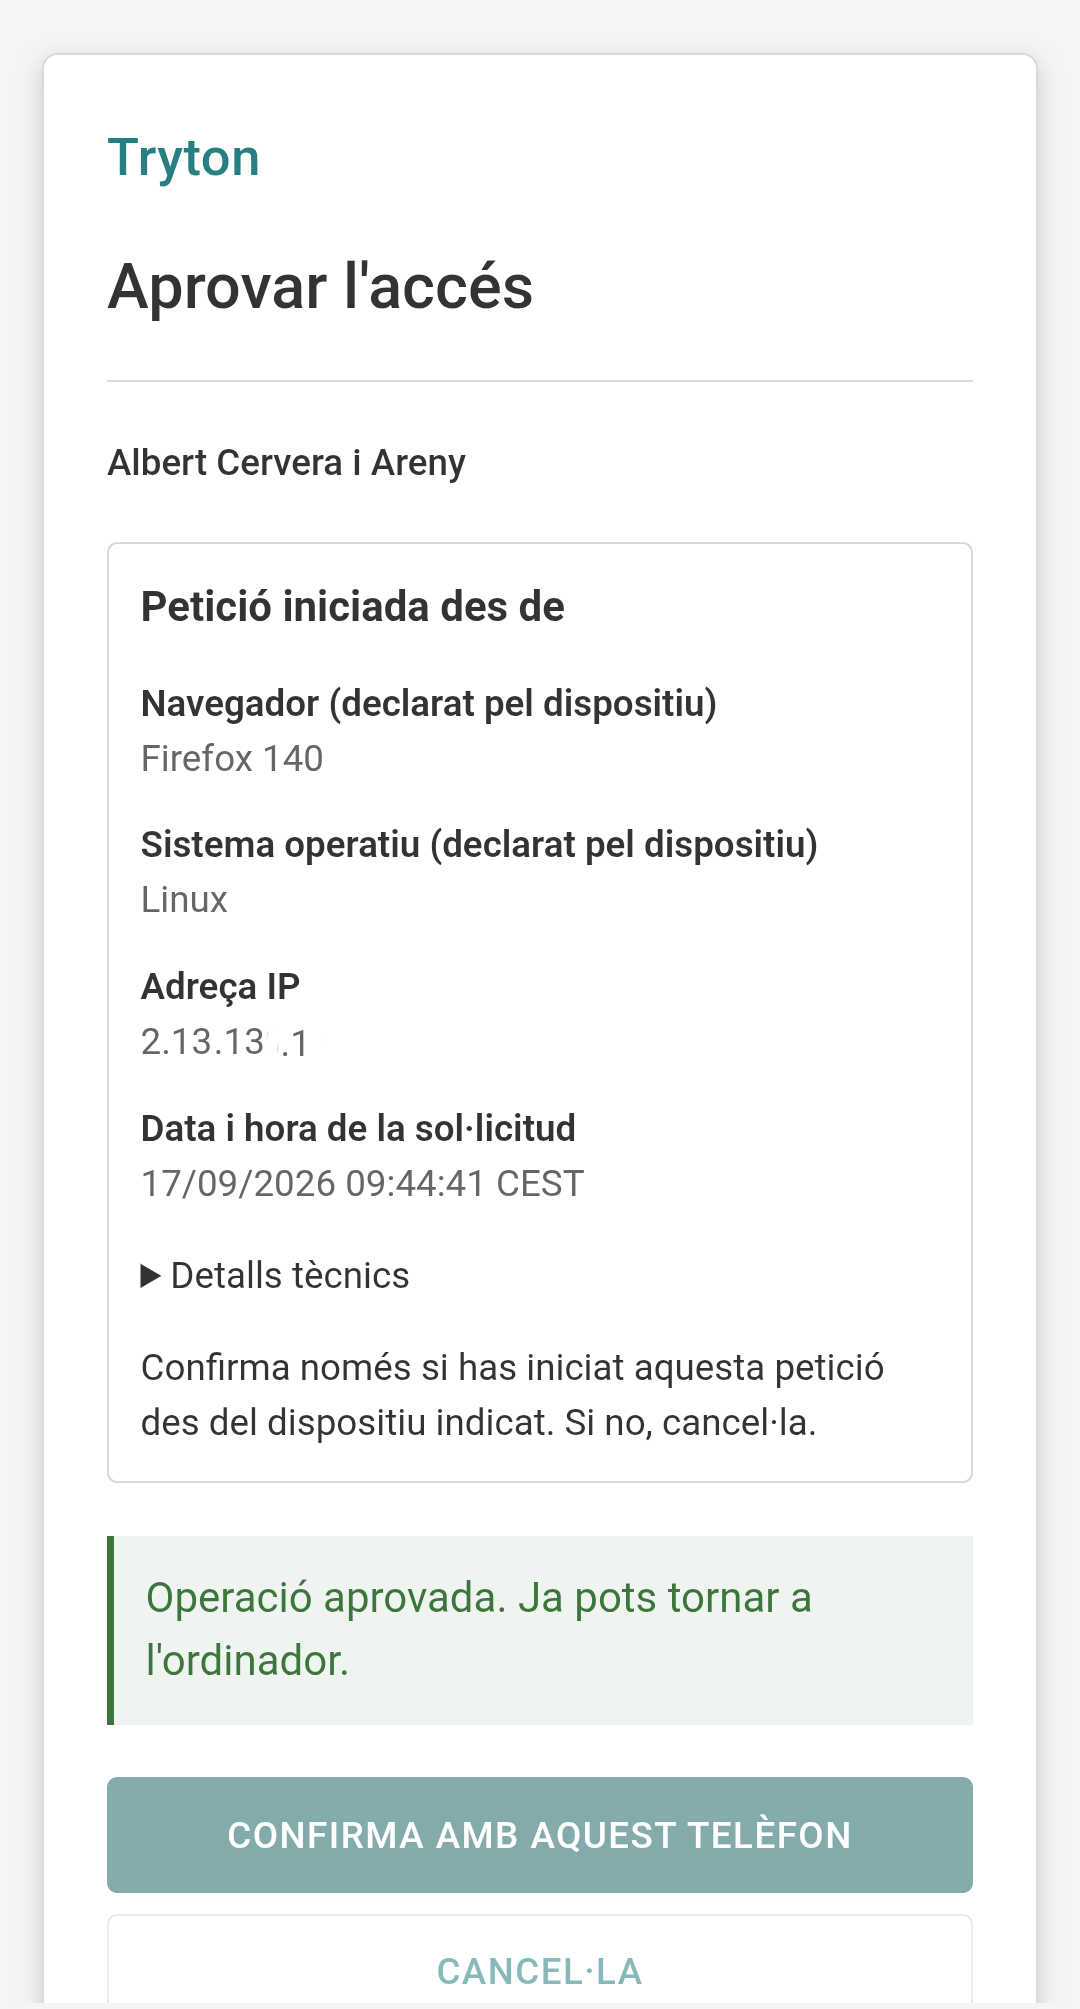
Al pulsar el botón para acceder, el móvil valida al usuario mediante la huella dactilar o la cara.
Por tanto, quien quiera acceder debe saber la contraseña, tener el móvil y ser la persona adecuada.
¡Salud y buena semana!
Preguntas frecuentes
¿Qué significan «tener», «saber» y «ser» en la autenticación?
«Tener» significa disponer de un objeto, como una llave o un móvil; «saber» es conocer un secreto, como una contraseña o un código; y «ser» consiste en verificar una característica biométrica, como la huella dactilar o la cara.
¿Por qué es más seguro combinar varios mecanismos de autenticación?
Cada mecanismo tiene ventajas e inconvenientes. Al combinar dos o, idealmente, tres, un atacante debe superar más de una comprobación para obtener acceso.
¿Qué riesgo tiene utilizar únicamente una llave física o una llave contactless?
Si alguien roba la llave o el bolso donde la llevas, también puede disponer del elemento necesario para entrar. Añadir un código u otra comprobación dificulta el acceso.
¿Cómo se aplica WebAuthn al acceso a Tryton?
Después de introducir la contraseña, el usuario escanea un código QR con el móvil y pulsa el botón de acceso. El móvil valida su identidad mediante la huella dactilar o la cara.
¿Qué factores debe reunir el usuario en el ejemplo de acceso integrado en Tryton?
Debe conocer la contraseña, tener el móvil y ser la persona adecuada, verificada mediante la huella dactilar o la cara.
¿Qué aporta el nuevo módulo de autenticación mencionado en el artículo?
Añade los factores «tener» y «ser» al factor «saber», representado por la contraseña que los usuarios ya utilizan habitualmente.
Artículos relacionados
Tryton
La seguridad en Tryton (vídeo en catalán)
La sesión presenta las prestaciones de seguridad de Tryton y explica cómo se protegen el ERP y sus datos frente a ataques informáticos y errores de los usuarios. El artículo permite consultar tanto el vídeo como la presentación de la conferencia sobre seguridad celebrada en Sabadell.
Open Source y Tendencias
Lo predecimos: la seguridad tecnológica es prioritaria
El ataque de WannaCry puso de manifiesto que la seguridad tecnológica es una prioridad para empresas y organizaciones de cualquier tamaño. El artículo defiende evaluar con precisión las soluciones de seguridad y destaca que las tecnologías abiertas y transparentes facilitan comprender y mejorar los mecanismos de protección.
Tryton
Integración de Koo con KWallet
Koo puede utilizar KWallet de KDE para guardar de forma centralizada las credenciales y los datos de los formularios. Con PyKDE instalado, la integración debería funcionar sin configuración; si es necesario, puede activarse en `~/.koorc` y configurarse para pedir confirmación antes de guardar la contraseña.