Tenir. Saber. Ser.
Resum ràpid
L’autenticació pot basar-se en allò que tenim, sabem o som, i combinar aquests factors reforça la seguretat. L’article explica com WebAuthn integra una contrasenya, un mòbil i una verificació biomètrica per protegir l’accés a Tryton.
Continguts
Hola,
cada dia entres a casa gràcies a la clau que tens.
Tenir
Tenir, una clau en aquest cas, és el que permet entrar.
El fet d'haver de tenir una clau té l'avantatge que si vols deixar entrar algú a casa teva, només li has de donar aquest objecte. Al mateix temps, només cal que algú te les prengui o et robi la bossa perquè hi pugui entrar.
És possible que després d'entrar amb la clau, hagis de desactivar l'alarma. És probable que per fer-ho hagis de saber-te un codi.
Saber
Saber és el que ara distingeix entre qui volem que pugui entrar i qui no.
Si per desactivar l'alarma fas servir algun tipus de clau contactless probablement no és la millor idea perquè només cal robar-te la bossa per tenir les dues claus.
Fixa't en canvi, que si fas servir un codi de seguretat, l'accés és una mica més complicat perquè cal que et robin la bossa i a més a més, obtinguin el codi per algun mitjà diferent.
Saber una contrasenya és el que et permet o t'impedeix accedir a moltes pàgines web. També és el sistema que utilitzen habitualment els usuaris de Tryton.
Ser
Ser, verificant l'empremta dactilar o l'iris, per exemple, és l'altra possibilitat de verificar l'accés a una propietat o sistema.
Cadascun d'aquests mecanismes: tenir, saber o ser, té els seus avantatges i inconvenients i és per això que per tenir la màxima seguretat, el millor és combinar-ne dos o (idealment) tres.
Resulta que precisament això és el que permet el protocol Webauthn. I és clar, com que existia una manera més segura d'autenticar els usuaris que la que estàvem utilitzant no ens ha quedat més remei que integrar aquest protocol a Tryton.
El nou mòdul que hem creat afegeix Tenir i Ser al Saber de la contrasenya que ja utilitzem habitualment.
Com funciona webauthn integrat a Tryton?
Després d'introduir la contrasenya, l'usuari veu una pantalla com aquesta:
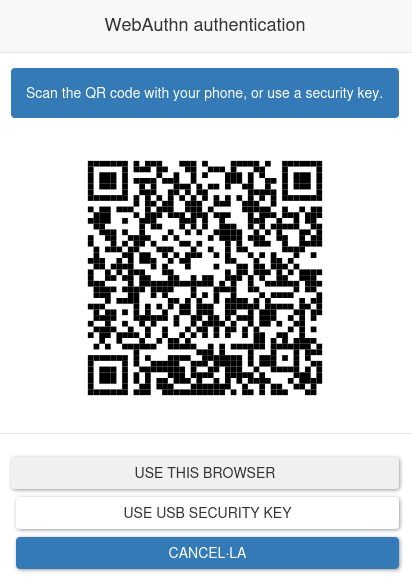
En llegir el codi QR amb el mòbil s'obre una pàgina com aquesta:
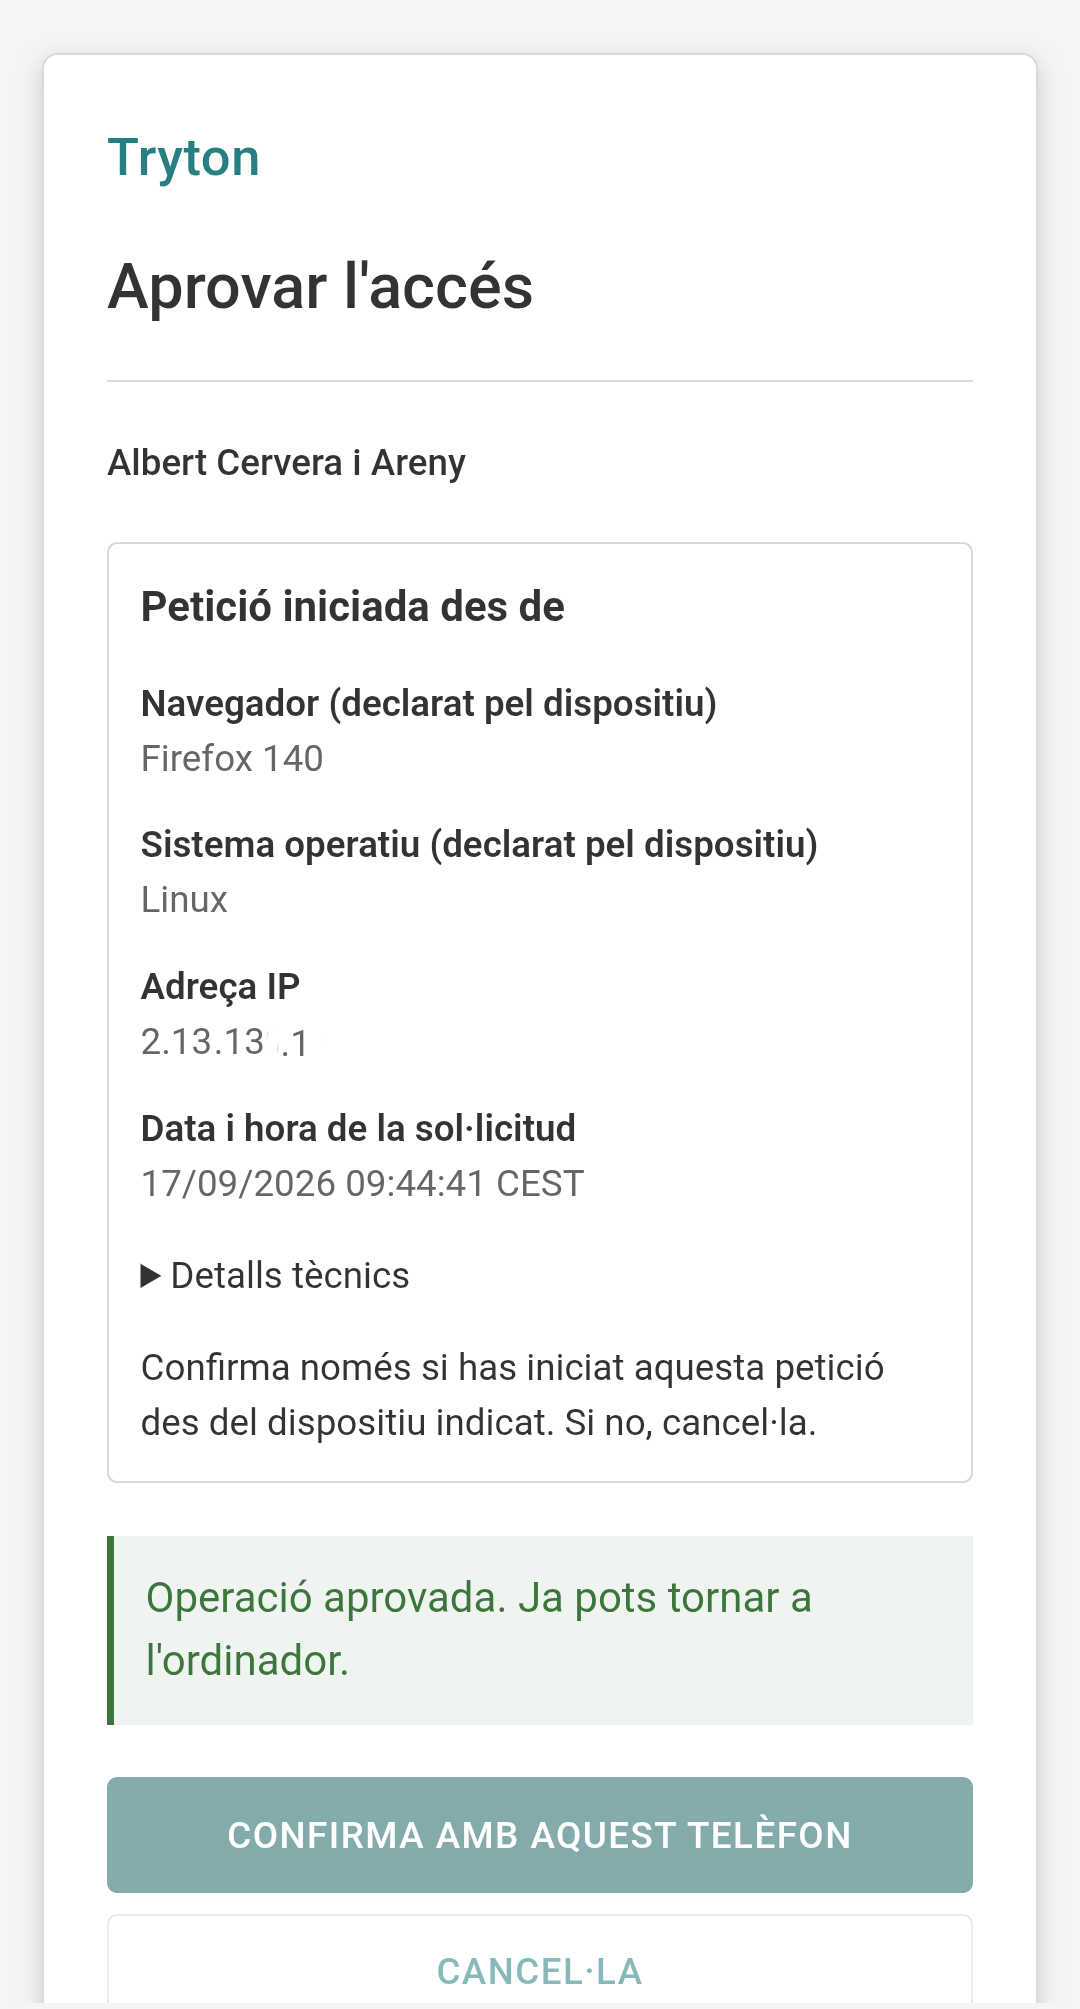
En prémer el botó per accedir, el mòbil valida l'usuari amb empremta o la cara.
Per tant, qui vol accedir ha de saber la contrasenya, tenir el mòbil i ser la persona adequada.
Salut i bona setmana!
Preguntes freqüents
Què volen dir «tenir», «saber» i «ser» en l’autenticació?
«Tenir» és disposar d’un objecte, com una clau o un mòbil; «saber» és conèixer una dada, com una contrasenya o un codi; i «ser» consisteix a verificar una característica biomètrica, com l’empremta dactilar o la cara.
Per què és més segur combinar diversos mecanismes d’autenticació?
Cada mecanisme té avantatges i inconvenients. Si se’n combinen dos o, idealment, tres, un atacant ha de superar més d’una comprovació per accedir-hi.
Quin problema pot tenir utilitzar només una clau física o una clau contactless?
Si algú roba la clau o la bossa on la portes, pot disposar també de l’element necessari per entrar. Afegir un codi o una altra comprovació fa que l’accés sigui més difícil.
Com s’aplica WebAuthn a l’accés a Tryton?
Després d’introduir la contrasenya, l’usuari llegeix un codi QR amb el mòbil i prem el botó d’accés. El mòbil valida la identitat amb l’empremta o la cara.
Quins factors ha de reunir l’usuari en l’exemple d’accés integrat a Tryton?
Ha de saber la contrasenya, tenir el mòbil i ser la persona adequada, verificada amb l’empremta dactilar o la cara.
Què aporta el nou mòdul d’autenticació esmentat a l’article?
Afegeix els factors «tenir» i «ser» al factor «saber», representat per la contrasenya que els usuaris ja utilitzen habitualment.
Articles relacionats
Tryton
La seguretat a Tryton
La sessió presenta les prestacions de seguretat de Tryton i explica com es protegeixen l’ERP i les dades davant d’atacs informàtics i d’errors dels usuaris. L’article permet consultar tant el vídeo com la presentació de la conferència sobre seguretat celebrada a Sabadell.
Open Source i Tendències
Ho vam pronosticar: la seguretat tecnològica és prioritària
L’atac de WannaCry va posar de manifest que la seguretat tecnològica és una prioritat per a empreses i organitzacions de qualsevol dimensió. L’article defensa avaluar amb precisió les solucions de seguretat i destaca que les tecnologies obertes i transparents faciliten entendre i millorar els mecanismes de protecció.
Tryton
Integració del Koo amb KWallet
Koo pot utilitzar KWallet a KDE per desar de manera centralitzada les credencials i les dades dels formularis. Amb PyKDE instal·lat, la integració hauria de funcionar sense configuració; si cal, es pot activar a `~/.koorc` i fer que Koo demani confirmació abans de desar la contrasenya.